

联系我们
发布日期:2026/09/17
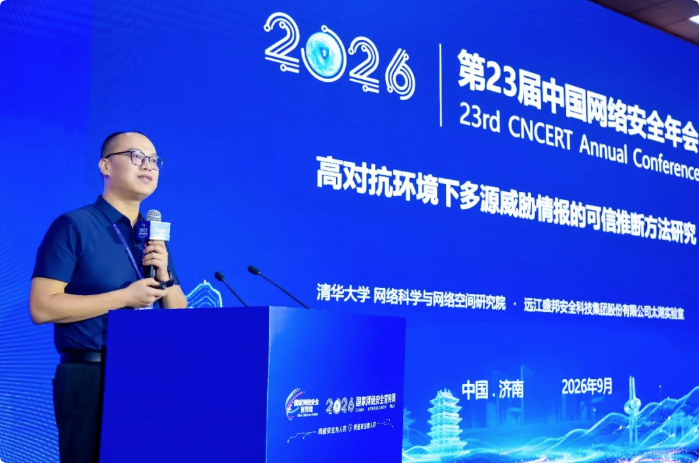
9 月 15 日至 16 日,第 23 届中国网络安全年会暨国家网络安全宣传周网络安全协同防御论坛在济南举行。会上,盛邦安全《高对抗环境下多源威胁情报的可信推断方法研究》入选优秀学术论文,盛邦安全副总裁郝龙受邀分享研究成果。今年4月,国家互联网应急中心面向全国征集优秀论文,高校、科研院所、安全机构、企事业单位踊跃参与;经多轮专家严格评审,该论文脱颖而出。此次征集旨在让网络安全领域的新思路充分碰撞、新技术加速验证、新应用加快落地。
1、威胁情报“信谁”,是高对抗时代的真问题
当前,网络攻击日益呈现组织化、武器化、隐蔽化特征,“各家自扫门前雪”的被动防御体系已难以应对高级威胁。提前感知攻击,依赖各路安全机构与开源社区上报的威胁情报,但这条链路长期面临两大难题:其一,情报来源鱼龙混杂,攻击者可向平台投放虚假黑名单、虚假恶意地址等假情报,诱导查杀系统误判,即针对情报链路的“投毒”;其二,面对前所未见的零日威胁,可参考样本极为有限,传统融合方法难以给出可靠结论。威胁情报“看得见”不难,“信得过”才难——这篇论文解决的正是“信谁”的问题。
2、跳出“少数服从多数”,首创情报源动态可信评估机制
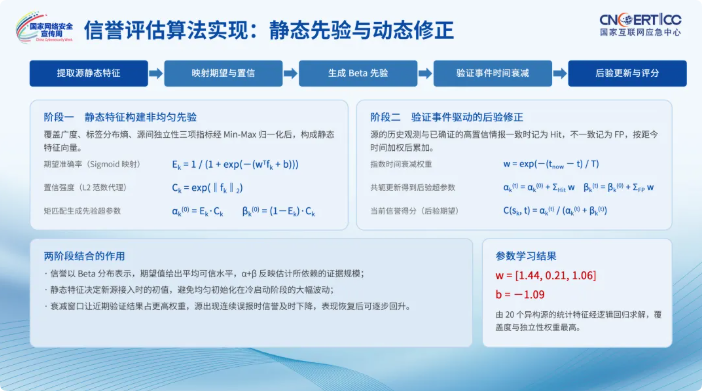
针对上述痛点,该论文创新性提出情报源动态可信评估机制,为每个情报源建立“动态可信档案”:既考察其基础能力——情报覆盖面、威胁类型区分度、独家情报持有情况;也追踪其历史可靠性与实时输出表现——近期命中与误报记录,且越新的表现权重越高。对于缺乏历史记录的新情报源,机制先依据基础能力赋予初始可信度,再随实际表现持续校准;长期可靠的情报源若近期表现异常,也会被动态降分。当多源情报发生冲突时,系统不再简单“少数服从多数”,而是依据动态可信档案加权研判、压制“搅局”情报,输出高可信结论。该机制有效解决了零日场景下的情报冷启动难题,为高对抗环境下的威胁情报可信推断提供了可复用、可推广的方法论,让“基于情报的主动防御”从理念走向落地。
3、产学研协同的示范样本
此次征文兼顾学术创新性与工程实用性,成果代表国内网络安全学术研究的高水准,成果主要来自高校、科研机构及少数优秀企业。盛邦安全此次的研究结果彰显了产学研协同的独特价值:将一线攻防场景中的真实问题转化为学术课题,再以研究成果反哺产业实践。
4、深耕威胁情报,研究能力持续涌现
威胁情报是盛邦安全长期深耕的优势方向。公司构建了多源威胁情报融合分析平台,整合商业情报、内生情报与开源情报,服务行业级威胁研判。此前,公司已与清华大学等团队联合开展卫星互联网内生主动防御架构(EADA)研究,成果发表于《中国科学:信息科学》。截至目前,公司已申请发明专利百余项,参与制定国家标准18项。
盛邦安全副总裁郝龙表示:“情报可以被投毒,但判断必须可信。此项研究成果是盛邦的学术能力和工程实践深度融合的印证。未来,盛邦安全将持续投入威胁情报与协同防御研究,把高水平科研能力转化为守护国家关键信息基础设施的真实战力。”